O CEO da Cloudflare, Matthew Prince, disse em entrevista à Reuters, em texto publicado pelo Investing.com, na quinta-feira (22/10) que os próximos dois anos devem ter crises de segurança quase semanais. A previsão veio um dia depois de o projeto PHP liberar correções para duas falhas críticas que levaram governos e empresas a tirar sites do ar, como o Tambotech mostrou na sexta-feira (23/10).
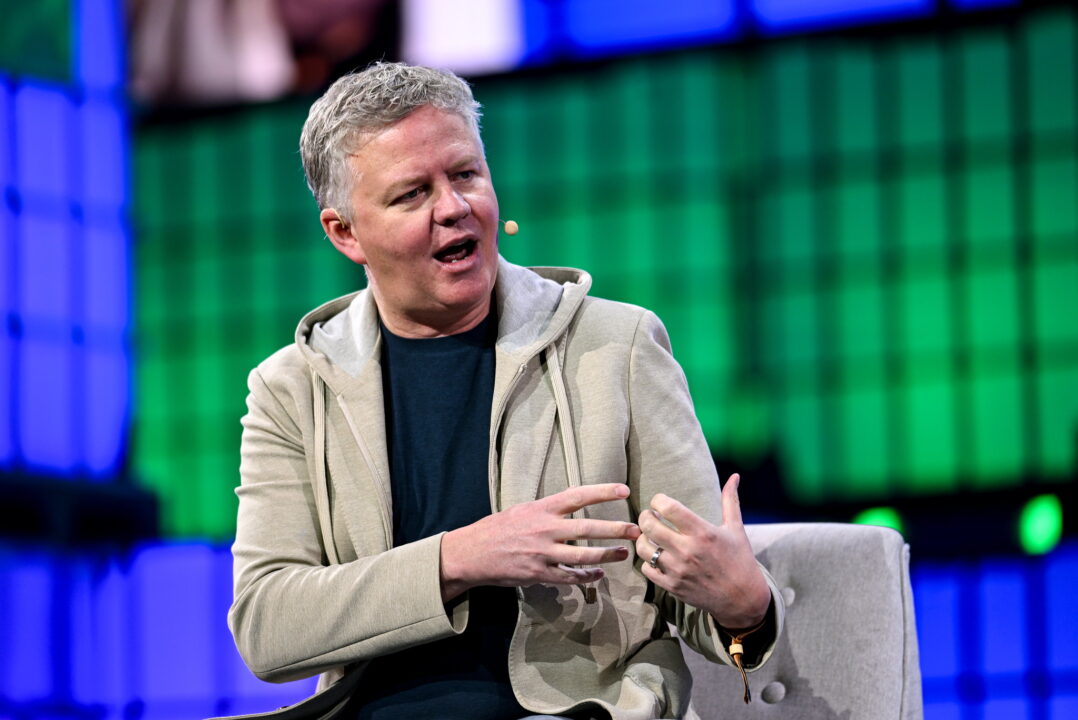
Segundo ele, a empresa já sabe de “um monte de outras vulnerabilidades graves presentes em outros softwares críticos”. A frase resume um problema maior: a inteligência artificial encurtou o caminho entre achar uma falha e transformá-la em ataque.
O que mudou no ritmo
A descoberta de falhas exploráveis sempre dependeu de gente qualificada e com tempo. Construir um exploit, o programa que explora a brecha, costumava levar semanas ou meses de trabalho de um profissional experiente. Isso dava aos defensores uma janela para corrigir o software e distribuir atualizações com calma.
Modelos de linguagem derrubaram essa conta. Segundo a VulnCheck, empresa de inteligência de ameaças de Massachusetts, o número de CVEs cresceu 100% na comparação ano a ano, movimento que a empresa atribui à combinação de ferramentas de IA e à ampliação da capacidade das agências autorizadas a registrar falhas, em análise publicada em 22 de outubro. A Wiz, que encontrou as falhas do PHP ao lado da Calif e da OpenAI, escreveu que a economia da descoberta e da exploração mudou e que conseguiu desenvolver e adaptar exploits funcionais para várias aplicações em horas.
“O que muda de forma fundamental e indiscutível é a escala de tempo, tanto para encontrar vulnerabilidades quanto para o adversário transformá-las em arma”, disse Shane Fry, diretor de tecnologia da RunSafe Security.
O que já se sabe que vem
A semana da crise do PHP foi movimentada além dela. No mesmo período houve divulgação de falhas no Node.js e no Plex, invasões ligadas ao gateway de IA LiteLLM e à plataforma de desenvolvimento Railway, e a revelação de que a autoridade certificadora indiana eMudhra usou uma chave criptográfica frágil.
“Se vimos quatro ou cinco coisas assim em uma semana, espero ver muito mais”, afirmou o pesquisador Patrick Garrity, da VulnCheck. “Vai haver muito mais simulado de incêndio para qualquer coisa exposta na internet.”
Nem todos os especialistas ouvidos pelo Reuters leem o cenário da mesma forma. Daniel Stenberg, criador do curl, argumenta que as falhas achadas por IA tendem a ser exóticas e difíceis de explorar por criminosos comuns. Ramy Rahman, da ArmorCode, lembrou que mais falhas divulgadas não significam mais ataques bem-sucedidos. A Hunt.io, que registrou tentativas agressivas de exploração do PHP, informou que até as 15h de Brasília de quinta-feira (14h no horário do leste dos Estados Unidos) os criminosos que monitora ainda não tinham montado uma ferramenta funcional.
Prince diz ter visto evidência anedótica de comprometimentos ligados à falha do PHP. A Cloudflare ativou as regras de WAF para clientes de todos os planos, inclusive o gratuito, cerca de nove horas antes da divulgação pública, com uma ressalva: a proteção não alcança sites que mudaram o nome do campo de progresso de upload de sessão, e a empresa trata o filtro como camada extra, não como substituto da correção no PHP. A orientação oficial vem da CISA, não da fala do executivo.
O que fazer com o PHP agora
A agência pede atualização para 8.5.12, 8.4.27, 8.3.36 ou 8.2.35. Quem não conseguir aplicar a correção deve tirar o sistema do ar. Na revisão do alerta, em 23 de outubro, a CISA informou que ainda não havia observado exploração bem-sucedida em ambiente real. Um dia antes, o projeto PHP publicou um aviso sobre a CVE-2026-115560, falha no recurso de progresso de upload de sessão que atinge versões já corrigidas, inclusive a 8.5.12, com correção prevista para a próxima release. A mitigação provisória é desativar session.upload_progress.enabled.
Para o executivo, o saldo final é positivo. Ele compara a situação a uma casa com monstros escondidos em todos os armários: encontrar e matar cada um é assustador, mas deixá-los ali é pior. “A realidade é que vamos limpar muita coisa disso”, disse. Até lá, a recomendação prática continua a mesma: manter navegador, sistema e servidor atualizados.
Fonte: PC Gamer e Reuters, via Investing.com